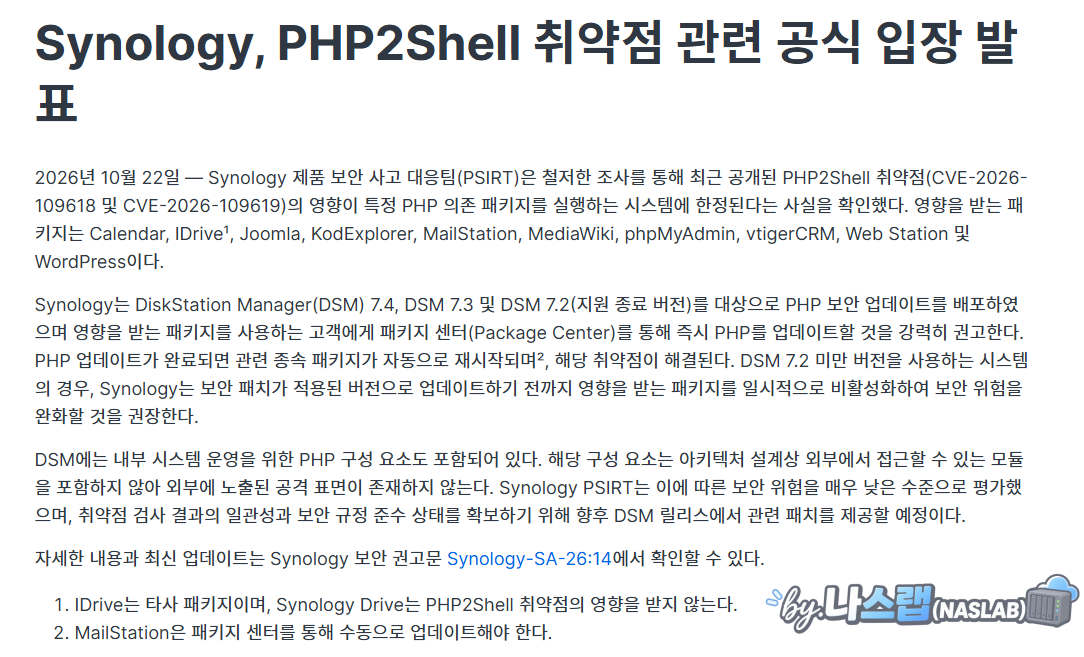
2026년 10월 22일, 시놀로지가 PHP2Shell 보안 권고(SA-26:14)를 발표했습니다. CVSS 9.8 등급의 치명적 취약점 2건으로, 원격 공격자가 NAS에서 임의 코드를 실행할 수 있는 문제입니다.
DSM에 내장된 PHP는 외부에 직접 노출되지 않아 악용 위험이 낮다고 평가되었지만, Web Station으로 워드프레스나 웹 서비스를 운영 중이라면 즉시 패치가 필요합니다.
취약점 요약
| CVE | 심각도 | 설명 |
|---|---|---|
| CVE-2026-109618 | CVSS 9.8 (Critical) | 메모리 부족 상태에서 메모리 손상 발생 — 원격 코드 실행 가능 |
| CVE-2026-109619 | CVSS 9.8 (Critical) | 이전 요청의 전역 상태가 다음 요청에 재사용됨 — 원격 코드 실행 가능 |
두 취약점 모두 PHP의 메모리 할당 처리 과정에서 발생합니다. 공격자가 특수하게 조작한 요청을 보내면, PHP가 동작하는 서버에서 임의 코드가 실행될 수 있습니다.
영향받는 패키지와 패치 버전
| 패키지 | 패치 버전 (이상으로 업데이트) |
|---|---|
| PHP 7.4 | 7.4.33-0131 |
| PHP 8.0 | 8.0.30-0122 |
| PHP 8.1 | 8.1.34-0120 |
| PHP 8.2 | 8.2.35-0171 |
| PHP 8.3 | 8.3.36-0051 |
| PHP 8.4 | 8.4.27-0051 |
| Synology Calendar | 3.0.4-21435 |
| Mail Station | 30000002.3.19-20333 |
PHP 7.3 이하는 지원이 종료되어 패치가 제공되지 않습니다. 해당 버전을 사용 중이라면 PHP 8.x로 업그레이드해야 합니다.
내 NAS가 영향을 받는지 확인하는 법
1. PHP 패키지 설치 여부 확인
DSM → 패키지 센터 → 설치됨 탭에서 PHP가 있는지 확인합니다. PHP 패키지가 없으면 이번 취약점의 직접적인 영향은 없습니다.
2. 현재 PHP 버전 확인
패키지 센터에서 PHP 패키지를 클릭하면 설치된 버전이 표시됩니다. 또는 SSH로 접속해서 확인할 수 있습니다.
# PHP 버전 확인
php -v

# 또는 특정 PHP 버전 확인
/usr/local/bin/php82 -v
3. 외부 노출 여부 판단
위험도는 PHP가 어떤 용도로 사용되고 있는지에 따라 달라집니다.
| 사용 방식 | 위험도 | 설명 |
|---|---|---|
| Web Station + 워드프레스 등 외부 공개 사이트 | ⚠️ 높음 | PHP-FPM이 외부 웹 요청을 직접 처리 |
| phpMyAdmin (외부 접속 허용) | ⚠️ 높음 | DB 관리 도구가 외부에 노출 |
| Calendar / Mail Station (외부 접속) | ⚠️ 중간 | 시놀로지 패키지지만 외부 요청 수신 |
| DSM 내장 PHP (내부 전용) | 낮음 | 시놀로지 자체 평가: 외부 공격 표면 노출 낮음 |
| PHP 미설치 | 없음 | 해당 없음 |
업데이트 방법
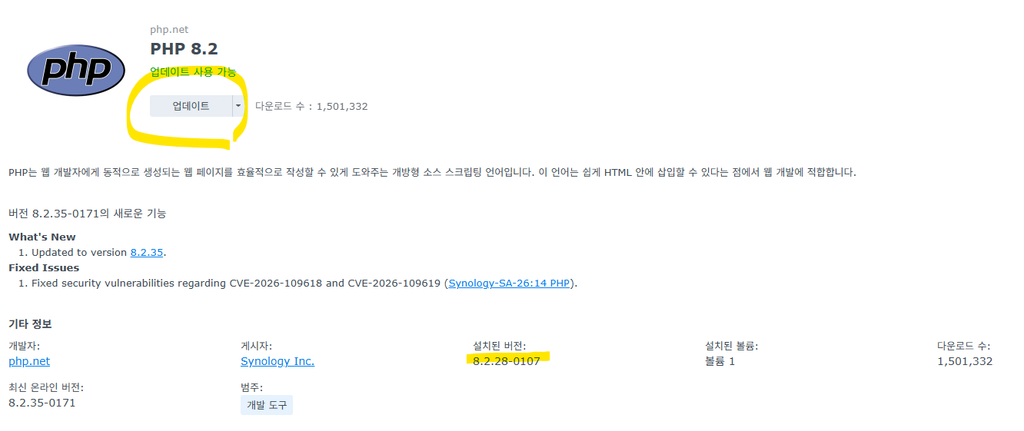
패키지 센터에서 업데이트
- DSM → 패키지 센터 → 업데이트 탭 확인
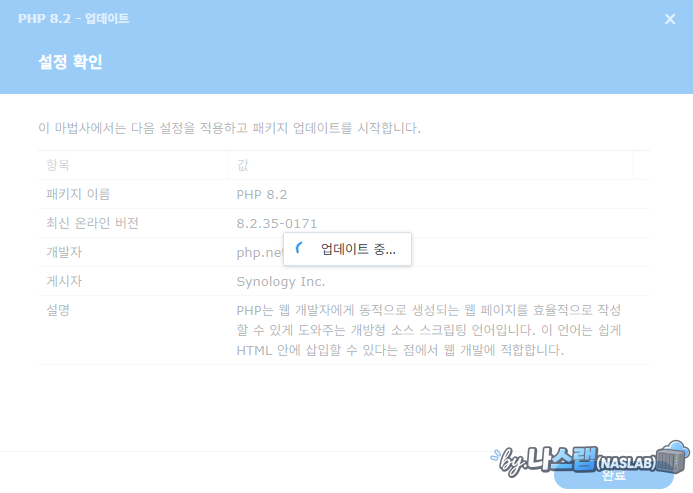
- PHP, Calendar, Mail Station 업데이트가 있으면 업데이트 버튼 클릭
- 업데이트 중 일부 서비스가 일시 중단된다는 안내가 뜰 수 있음 — 정상입니다
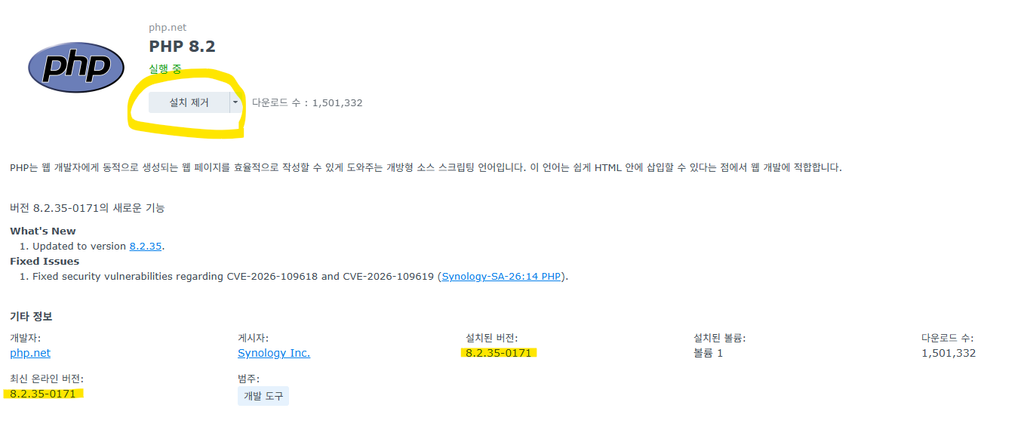
- 업데이트 완료 후 자동으로 서비스가 재시작됨
업데이트 후 확인
- 웹사이트 정상 동작 확인: Web Station으로 운영 중인 사이트가 정상적으로 열리는지 확인
- PHP 버전 확인: Web Station → PHP 설정에서 업데이트된 버전이 적용되었는지 확인
- Calendar / Mail Station: 사용 중이라면 정상 접속 확인
업데이트 전 주의사항
- 백업 작업 시간 피하기: Hyper Backup 등 백업이 진행 중이 아닌 시간에 업데이트하세요. PHP 패키지 업데이트 중 일부 서비스가 일시 중단될 수 있습니다.
- PHP 7.3 이하 사용자: 패치가 제공되지 않으므로, Web Station에서 PHP 프로필을 8.x 버전으로 변경해야 합니다. PHP 버전을 올리면 오래된 웹 애플리케이션에서 호환성 문제가 생길 수 있으니 테스트 후 적용하세요.
- 커스텀 PHP 설정: Web Station에서 php.ini를 커스텀으로 설정해 놓았다면, 업데이트 후에도 설정이 유지되는지 확인하세요.
추가 보안 조치
PHP 업데이트와 함께 아래 보안 설정도 점검해 두면 좋습니다.
- 방화벽 설정: DSM 방화벽에서 불필요한 포트를 차단하고, 웹 서비스 포트(80/443)만 허용합니다. 시놀로지 NAS 방화벽 설정 방법을 참고하세요.
- 자동 차단: 제어판 → 보안 → 자동 차단에서 로그인 실패 횟수 기반 IP 차단을 활성화합니다.
- 2단계 인증: DSM 관리자 계정에 2단계 인증을 설정합니다.
- phpMyAdmin 외부 접속 차단: phpMyAdmin을 사용 중이라면 외부에서 접근하지 못하도록 방화벽이나 리버스 프록시에서 차단합니다.
마무리
이번 PHP2Shell 취약점은 CVSS 9.8로 심각도가 매우 높지만, 시놀로지가 빠르게 패치를 제공했습니다. DSM 내장 PHP만 사용하는 환경이라면 실제 위험은 낮지만, Web Station으로 웹 서비스를 외부에 공개하고 있다면 반드시 업데이트해야 합니다.
패키지 센터에서 업데이트 버튼 한 번이면 끝나는 작업이니, 미루지 말고 지금 확인해 보세요.
NAS 보안 설정이나 업데이트 과정에서 문제가 생기면 상담 문의 페이지에서 편하게 연락해 주세요.